生成式AI持续迭代,安全行业的攻防节奏正被重新定义。模型并非专门为网络攻击训练,却已能分析代码弱点、寻找系统薄弱环节,甚至拼接完整攻击路径。攻击门槛被压低后,防守方面对的已不只是工具升级,而是攻击规模和响应速度同步变化。
亚马逊云科技安全合规高级经理江学森在11月9日的采访中举例说,PHP2Shell漏洞正式发布四天前,亚马逊云科技威胁监测系统已经捕捉到类似漏洞利用迹象。他认为,安全行业的响应窗口比过去更紧。
过去漏洞披露后,行业往往先秘密发版、统一发布,再给企业留下排期和修复时间。现在这种默契被逐渐打破,有人开始抢跑。江学森提到,以前爆出漏洞后大约有十四天可以修复,随后安排人员、分析补丁影响;但眼下再等十四天,系统可能已经被拿下。像PHP这种覆盖面很广的漏洞,连一天都等不了。
企业因此陷入两难:既要提前发现和修复漏洞,又要在行业补丁发布后尽快打上。越大的客户越不愿成为数据泄露或资金损失的案例,但云上应用、跨境电商网站等系统的补丁修复链条很长,很难做到今天发现明天修完。安全预算、系统变更对业务的影响以及合规问题,也都需要一并考虑。
AI进一步放大了攻防失衡。江学森列出四个特征:漏洞从公开到被利用的时间窗口持续压缩到分钟级;AI可以端到端完成攻击链,无需人工指导;一条指令就能发起复杂攻击;攻击成本极低,低价值目标也会被波及。告警一天进来一千条、两千条,系统里有上千个漏洞时,单靠增加人手已难以完成响应和排序,AI因此成为防守方的必然选择。
亚马逊云科技推出的AI安全服务Amazon Continuum,定位并非又一个扫描器,而是把软件生命周期连成一条链。该产品针对代码漏洞,于10月22日正式GA,目前在美国部分区域可用。它试图在规划与需求、设计与原型、软件开发与测试、部署等全过程中使用同一套AI发现问题,而不是在不同环节拼接多套工具。
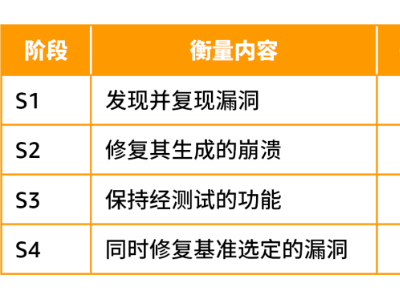
在发现阶段,Continuum分析代码库并形成候选漏洞,记录支持判断的源代码证据;验证阶段由专门Agent在沙箱中构建概念验证并运行,判断观察到的行为是否支持该发现;修复阶段则追溯根因、生成补丁,再检验补丁能否阻止已被证明的问题,同时项目功能测试仍然通过。
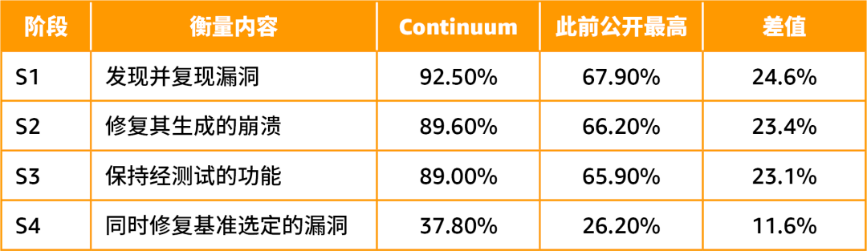
公开基准测试中,加州大学伯克利分校RDI的CyberGym-E2E显示,Amazon Continuum端到端成功率为89.0%,位居第一,比此前公开最佳纪录65.9%高出23.1个百分点;不设时限运行时,端到端通过率可达93.7%。日本SaaS安全公司HENNGE通过自主渗透测试把安全验证周期从数周压缩到数小时,缩短90%以上,并实现7×24持续测试。江学森还提到,支付企业飞来汇使用该服务完成代码扫描和系统上线,节省了人力并提高了ROI。
面对AI带来的不对称,江学森认为闭门造车并不可取,行业上下游、甲方乙方、客户以及安全厂商需要联合起来共同应对。